Comprendre le tableau de bord Anti-DDoS
La page Anti-DDoS du menu de gauche montre en temps réel le trafic qui arrive sur vos adresses IP protégées et ce que la protection filtre. Elle regroupe tous vos services protégés : VPS, serveurs FiveM…
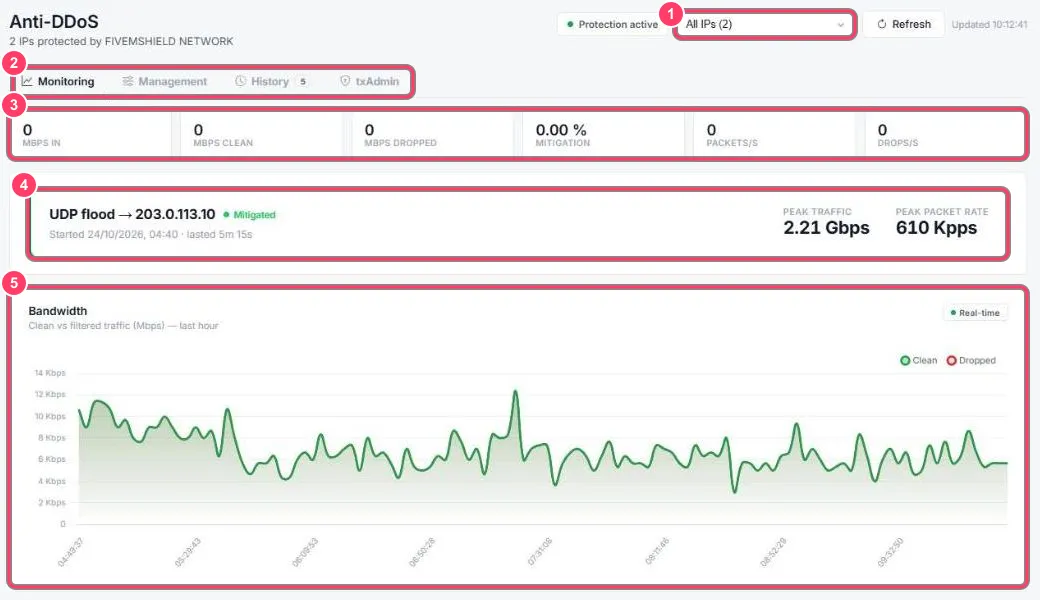
- Sélecteur d’IP : choisissez l’adresse à afficher, ou All IPs pour toutes. Protection active confirme que la protection fonctionne, Refresh recharge les données
- Onglets : Monitoring (cette page), Management (pare-feu), History (attaques passées) et txAdmin
- Compteurs en direct :
- Mbps in : trafic reçu
- Mbps clean : trafic légitime transmis à votre serveur
- Mbps dropped : trafic d’attaque bloqué
- Mitigation : part du trafic filtré
- Packets/s et Drops/s : paquets reçus et bloqués par seconde
- Dernière attaque : type (ex. UDP flood), IP visée, statut (Mitigated = bloquée), heure, durée, pic de débit et de paquets
- Bandwidth : trafic propre (vert) et filtré (rouge) sur la dernière heure
Juste en dessous, Network packets montre les paquets reçus et filtrés par seconde.
Filtres, ports et sources
Section intitulée « Filtres, ports et sources »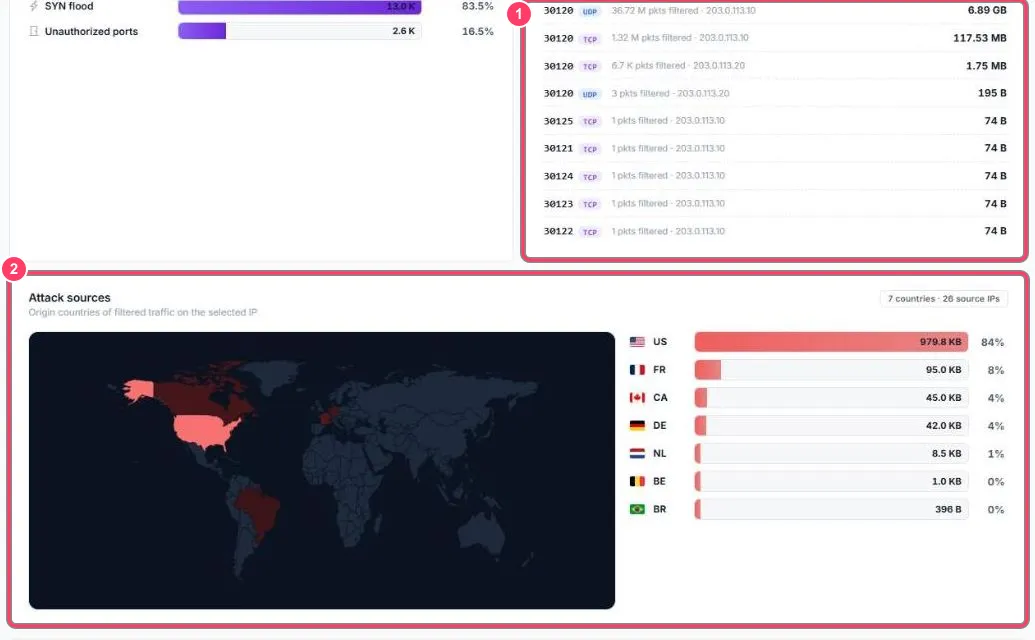
- Triggered filters (à gauche) : quels filtres ont bloqué des paquets sur la dernière heure (ex. SYN flood, Unauthorized ports)
- Attacked ports : les ports visés par le trafic filtré, avec le protocole, le nombre de paquets et le volume. Le port
30120est celui de FiveM : il est normal qu’il soit le plus visé - Attack sources : la carte et la liste des pays d’origine du trafic filtré
Les attaquants et les compteurs
Section intitulée « Les attaquants et les compteurs »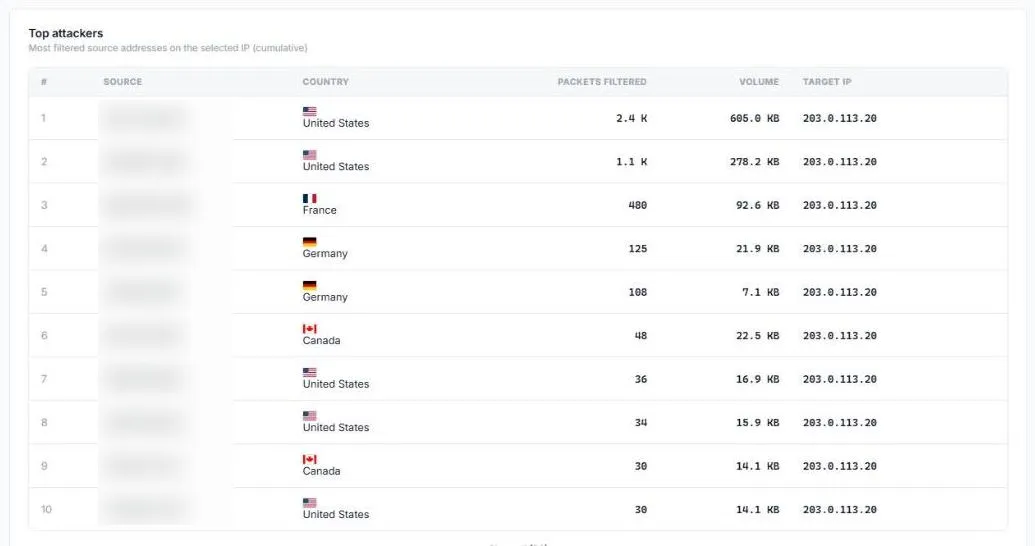
Top attackers liste les adresses qui ont envoyé le plus de trafic bloqué (source, pays, paquets, volume, IP visée). Pour bloquer durablement l’une d’elles, voir Bloquer une IP.
Plus bas, Cumulative counters totalise tout ce que la protection a filtré depuis son démarrage, filtre par filtre (SYN flood, ports, HTTP, pays, liste noire automatique, votre liste noire…).