Les filtres de ports par défaut
Chaque IP protégée reçoit des profils de protection adaptés aux services les plus courants. Vous les trouvez en bas de Anti-DDoS → Monitoring, bloc Port filters.
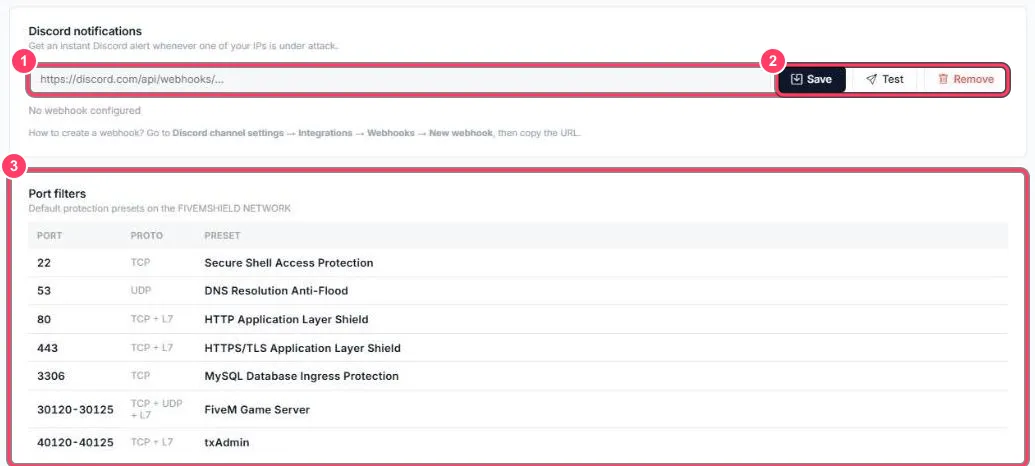
Le repère 3 correspond au bloc Port filters.
| Port | Protocole | Profil |
|---|---|---|
22 |
TCP | Accès SSH |
53 |
UDP | Anti-flood DNS |
80 |
TCP + L7 | Bouclier HTTP |
443 |
TCP + L7 | Bouclier HTTPS/TLS |
3306 |
TCP | Base de données MySQL |
30120-30125 |
TCP + UDP + L7 | Serveur de jeu FiveM |
40120-40125 |
TCP + L7 | txAdmin |
L7 signifie que le trafic est aussi analysé au niveau applicatif (requêtes web), pas seulement au niveau réseau.